从添加域名到自动部署:CertbotX 证书托管完整操作指南
把域名验证、证书签发、Agent 或云厂商部署、公网验证和到期前重新申请串成一条完整链路,并附常见卡点检查表。
本文目录
证书自动化最容易出现一种错觉:域名加进来了、证书也签出来了,事情应该结束了。实际上,浏览器最终看到的是某个服务器、CDN 或 EdgeOne 节点返回的证书。签发成功和线上生效之间,还隔着部署、加载、传播和公网验证几道门。
下面按 CertbotX 当前控制台的真实顺序走一遍。
第一步:添加域名并完成 CNAME 委托
登录 CertbotX 客户控制台,进入“域名”,添加需要托管的完整域名,例如 www.example.com。
系统会自动分配专属的 DNS-01 CNAME 委托目标。到域名当前使用的 DNS 服务商处创建页面给出的 CNAME 记录,然后等待控制台验证通过。不要自行把目标改成旧平台域名,也不要在记录值后面追加自己的主域名。
DNS 传播不是即时广播。刚保存记录时,递归 DNS 仍可能缓存旧值。可以先使用 DNS-01 检查工具 查看公开解析链,再等待 CertbotX 的定时复验。
CNAME 委托的好处是:以后重新申请证书时,CertbotX 只在专用验证区域写入短期 TXT,不需要反复修改业务 DNS,也不要求服务器开放 80 端口。Agent 在内网同样不影响签发。
第二步:选择签发机构
域名列表中的“签发机构”可以选择当前已开放的 CA。第一次托管会使用该偏好创建 ACME 订单;已有有效证书时切换 CA,会重新申请新证书,而不是先删除旧证书。
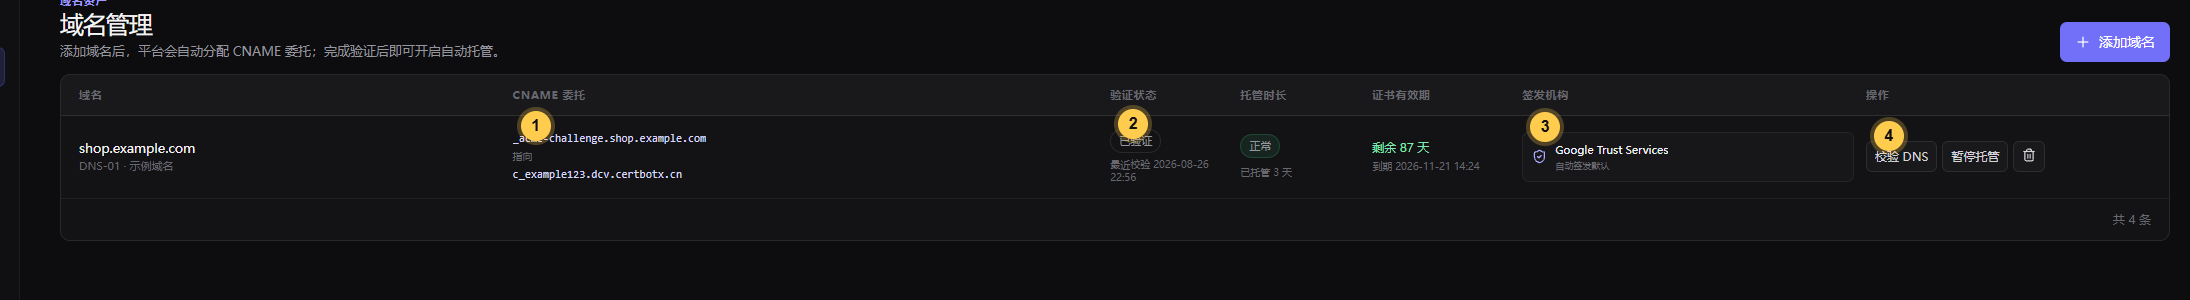
证书没有“把旧文件续长一点”的魔法。临近到期时,系统会重新申请一张新证书,再部署并验证。CertbotX 当前在剩余 7 天窗口触发自动重新申请;旧证书会一直保留到新证书部署成功。
第三步:准备部署接入点
接入点分两类:
- 服务器 Agent:适合 Linux、内网服务器、普通 Nginx 和标准宝塔站点。Agent 主动出站轮询,不开放公网管理端口。
- 云厂商连接:当前开放阿里云 CDN、腾讯云 CDN 和腾讯云 EdgeOne。使用专用子账号的最小权限 AccessKey/Secret,不要填写主账号万能密钥。
Agent 的详细安装步骤见《CertbotX Agent 一键安装教程》。云权限分别见《阿里云 CDN 接入教程》和《腾讯云 EdgeOne/CDN 接入教程》。
云连接保存后会立即执行只读验证。只读验证通过说明账号与查询权限可用,不代表上传和绑定权限一定完整;第一次正式使用前仍要做测试域名部署。
第四步:选择部署目标并开启托管
在域名的部署向导中选择已经在线或验证通过的接入点:
域名控制权有效
  -> 创建 ACME 订单
  -> DNS-01 验证
  -> 签发新证书
  -> 部署到 Agent / CDN / EdgeOne
  -> 云厂商确认或 Agent 回执
  -> 公网 SNI 指纹验证
  -> 托管运行中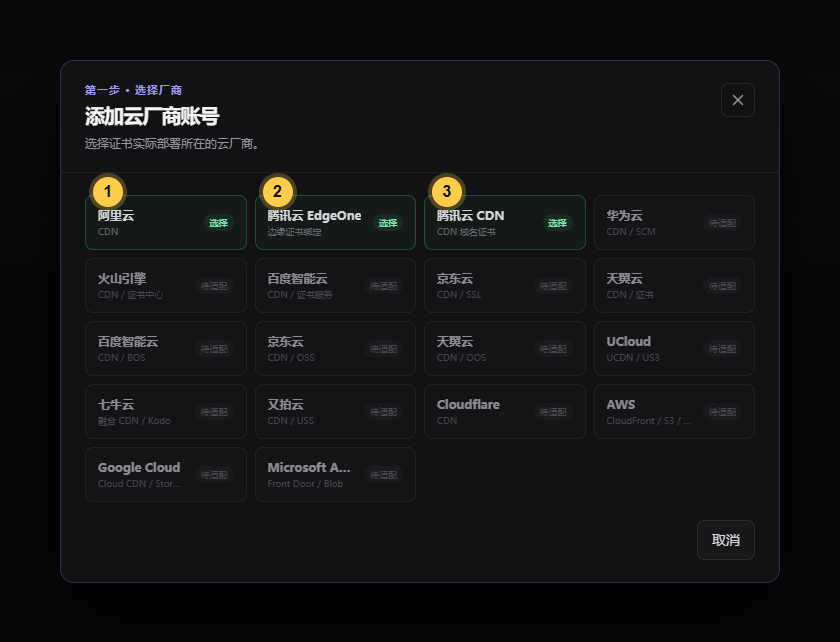
如果域名已经有有效证书,创建目标后会立即部署;如果还没有证书,目标会等待首次签发完成后自动继续。后续到期前重新申请的证书也会自动部署到同一个目标。
从 CDN 切换到 Agent,或从一个接入点切换到另一个时,新目标会先进入迁移状态。只有新目标部署和公网验证成功,系统才会停止旧目标的自动更新;新目标失败时旧目标继续保留。这样切换路径不会变成“先拆桥,再看对岸能不能上去”。
第五步:看最终结果,不只看中间状态
几个状态分别代表不同事实:
- 已签发:CA 已经返回证书材料。
- 已部署:Agent 或云厂商接受了本次证书操作。
- 正在验证:平台正在等待公网入口返回新证书。
- 已完成:公网 SNI 叶子证书指纹与本次证书一致。
公网验证成功也只证明当前探测入口返回正确证书,不等于所有 CDN 节点、地域和运营商缓存已经同步,更不代表网页、数据库或支付业务健康。重要站点应从至少两个网络访问,并保留自己的应用监控。
常见卡点检查表
- CNAME 一直未验证:检查记录名是否重复拼接主域名、记录类型是否真是 CNAME、公开 DNS 是否仍缓存旧值。
- 签发长时间等待:检查 CNAME 是否仍有效、CA 是否限流、是否已有进行中的同域名订单。
- Agent 一直离线:检查出站 443、系统时间、systemd 服务、本地设备状态是否被删除、身份是否被撤销。
- 云连接验证失败:检查 AK/Secret 是否配对、子账号是否启用、只读 Action 是否完整。
- 连接通过但部署失败:检查上传证书和修改目标的写权限是否遗漏、目标域名是否属于该账号和产品。
- 云端显示新证书,公网仍旧:检查 DNS 是否指向该目标、CDN 传播是否完成、源站或另一层代理是否仍终止 TLS。
- 宝塔已经写入证书但 HTTPS 未开启:检查部署目标是否勾选宝塔受控加载、站点配置是否为可唯一识别的标准结构。
遇到失败时,不要连续删除域名、Agent 和证书“刷新状态”。先查看部署运行的阶段和错误码,再修复权限、DNS 或目标配置后重试。历史证书、旧目标和审计记录存在的意义,就是让故障有路可退,而不是让列表看起来特别干净。
还没有正式域名时,可以先用免费套餐和一个测试子域名走完整链路。免费版能力说明见《CertbotX 免费版能做什么》。ACME 协议原理可参考 RFC 8555 和 Let's Encrypt 验证方式说明。