主域不让你开 API 权限?用 CNAME 委托把 DNS-01 验证挪到另一台域名服务器
很多企业主域的 DNS 权限锁在第三方或总部手里,拿不到 API 凭证就做不了 DNS-01,通配符证书也随之泡汤。本文讲清如何用 _acme-challenge 的 CNAME 委托把验证迁到可控的 DNS 区域,并给出可核验的检查路径。
通配符证书申请卡壳的现场,往往长这样:业务要 *.example.com,证书必须用 DNS-01 验证,但 example.com 的 DNS 托管在集团 IT 或某个不开放 API 的注册商那里。你既拿不到凭证,对方也不愿意为了一条 TXT 记录给你开权限。工单来回几次,证书续期就变成了每 90 天手动复制粘贴的体力活——直到某次有人休假,告警在凌晨响了。
问题其实不在 DNS-01 本身,而在于"验证记录必须写在主域"这个误解。Let's Encrypt 验证 _acme-challenge.example.com 时,走的是标准 DNS 解析,会老老实实跟着 CNAME 跳。也就是说,你可以这样:
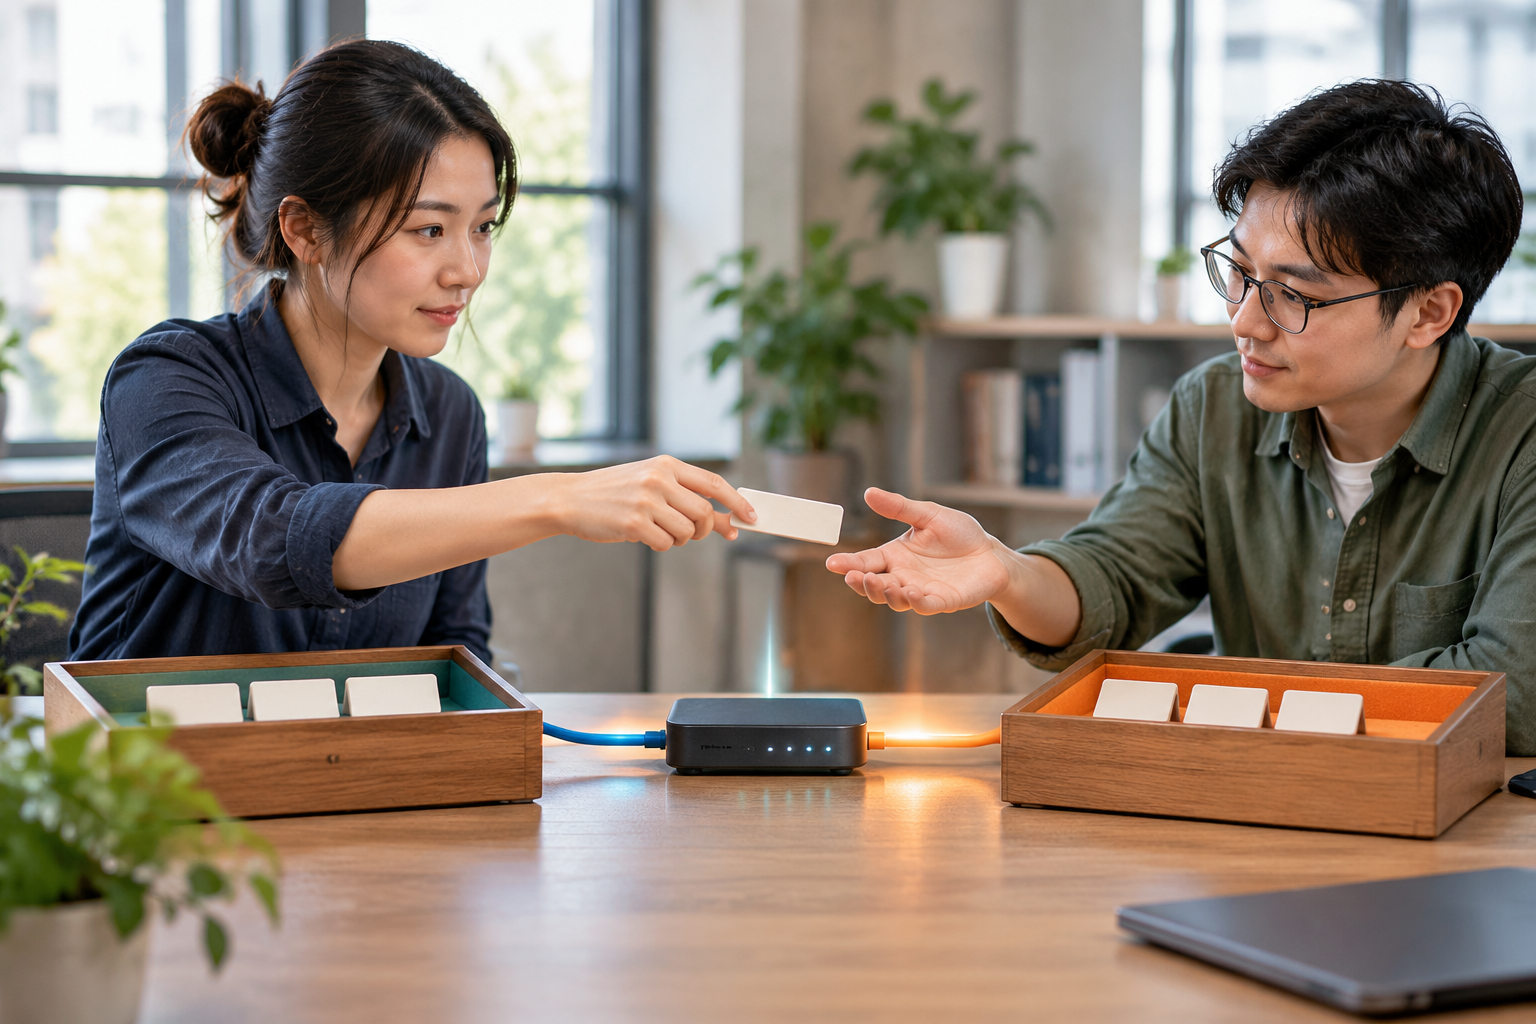
_acme-challenge.example.com. CNAME example.com.acme.example-dns.net.把这条 CNAME 一次性加好(这一步通常需要主域管理员配合一次,但只需要一次),之后的 TXT 记录就写在你自己控制的 example-dns.net 区域里。这个区域可以跑在任何支持 API 的 DNS 服务商上,权限范围也只限于这个专门用于验证的子域,不用碰主域的任何记录。
这带来两个实际收益。一是权限收敛:签发系统拿到的 API 凭证只对验证区域有效,凭证泄漏也不会伤到生产域名解析。二是流程解耦:主域管理员加完 CNAME 就退场,后续每次签发和续期都不再需要人工介入。
在 CertbotX 中实践:DNS-01 CNAME 委托是支持的标准流程——把委托区域接入 CertbotX 后,ACME 签发和到期前重新签发都会自动往委托区域写 TXT 记录,不需要主域侧任何操作。签发完成后可以配置向 Agent、EdgeOne 或其他 CDN 自动部署,每次部署都有记录可审计,出了问题能回溯是哪一次签发、推到了哪些节点。
几个容易踩的小坑:
- CNAME 只能有一条。
_acme-challenge下别再挂别的记录类型,否则解析行为会变得微妙。 - 多个子域要分别委托。
api.example.com和example.com是两条不同的 challenge 记录,需要两条 CNAME(或都指向同一个验证区域的不同名字)。 - 委托区域的 TTL 别设太长,TXT 记录要在签发时能被快速解析到;验证区域的 DNS 变更传播慢是 DNS-01 失败最常见的原因之一。
- 续期时 challenge 值每次都变,别以为把旧的 TXT 留着就完事——这也是为什么要自动化而不是手抄。
验证配置是否生效,不用等签发:
dig +short _acme-challenge.example.com CNAME
dig +short example.com.acme.example-dns.net TXT
第一条应该返回你的委托目标,第二条在签发进行中应该能看到 ACME 服务器写入的 token。两条都对,链路就是通的。
延伸阅读:
- Let's Encrypt:DNS-01 challenge 的验证方式 — 官方对各类挑战及 CNAME 跟随行为的说明
- RFC 8555(ACME 协议) — 第 8.4 节定义了 DNS-01 的验证细节,想较真可以读原文