内网服务也能签公网证书:用 DNS-01 CNAME 委托给不暴露 80 端口的域名签发
当服务在内网或防火墙后,HTTP-01 走不通。本文演示用 DNS-01 加 CNAME 委托的方式,把验证记录指向专门的验证子域,自动完成 Let's Encrypt 签发、部署和续期。
本文目录
手里有个典型场景:grafana.internal.example.com 只在公司内网可达,防火墙挡掉所有入站 80/443 连接,但浏览器又要求可信证书。HTTP-01 验证需要 Let's Encrypt 从公网访问你的 80 端口,这条路直接断了。
DNS-01 不需要任何入站连接。它只要求你在 DNS 里为 _acme-challenge.grafana.internal.example.com 放一条 TXT 记录,CA 查到了就签发。问题在于:频繁改主域名的 DNS 记录既危险又麻烦,很多 DNS 托管商的 API key 权限还过大。CNAME 委托就是为了解决这个。
原理:把验证权限外包给一个子域
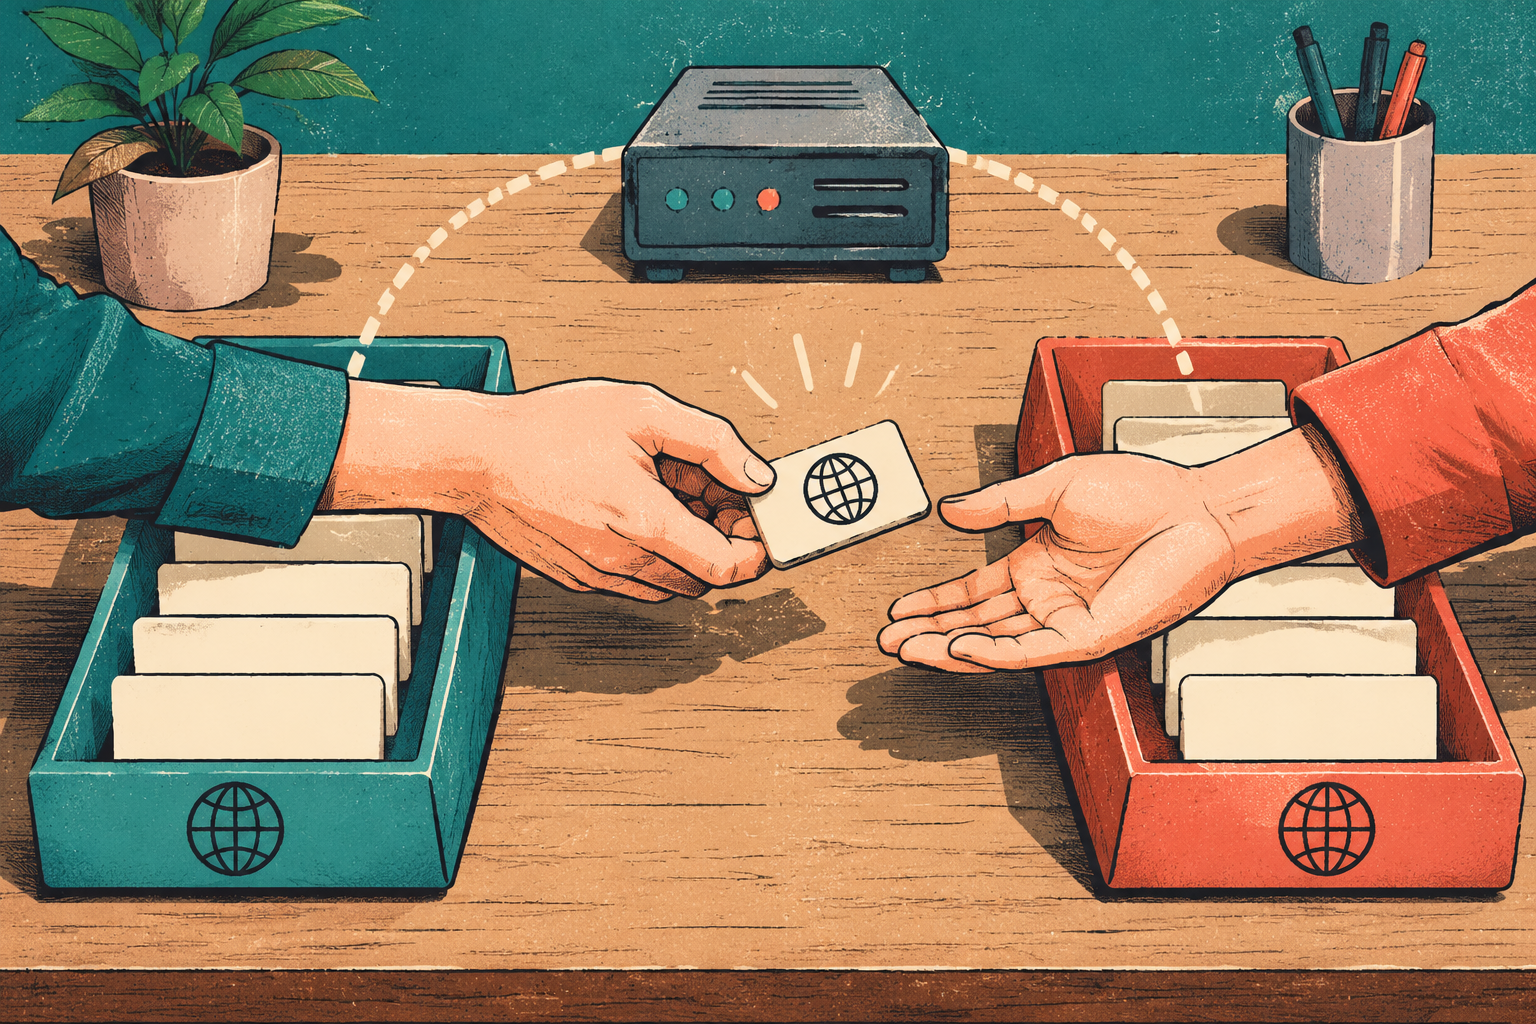
做法是让 _acme-challenge.grafana.internal.example.com 用 CNAME 指向一个专门用于验证的子域下的记录,例如:
_acme-challenge.grafana.internal.example.com CNAME _acme-challenge.grafana.internal.example.com.acme-dns.example.comACME 客户端只需要拿到 acme-dns.example.com 这个子域的 DNS 写权限,主域名 example.com 的区域文件从此不用碰。CA 查询 TXT 时会跟着 CNAME 走,这是 RFC 8555 明确允许的行为。
这样做有两个实际好处。第一,验证用的 API 凭据即使泄露,攻击面也被限制在验证子域内,动不了生产记录。第二,主域名换 DNS 托管商时,这条 CNAME 是静态的,迁移不受影响。
前置条件
- 你对
example.com的 DNS 有控制权,能加 CNAME 记录。 - 验证子域(如
acme-dns.example.com)由支持 API 动态更新的 DNS 服务托管,或者用专门的 acme-dns 服务。 - 签发机和目标服务器不需要公网入站,只需要能出网访问 ACME 服务器和 DNS API。
在 CertbotX 中实践
CertbotX 支持 DNS-01 的 CNAME 委托模式:你在控制台配置一次 CNAME 记录和验证子域的 DNS 凭据,之后的签发就是全自动的。证书到期前会自动重新签发,并按配置部署到 Agent(装在目标主机上的部署组件)、EdgeOne 或 CDN。每次部署都有记录可查,审计时能看清哪张证书在什么时间推到了哪台机器——内网环境尤其需要这个,因为那里没有外部监控帮你兜底。
验证签发结果
证书装好后,别只看浏览器的小锁。从内网一台机器上跑:
openssl s_client -connect grafana.internal.example.com:443 -servername grafana.internal.example.com检查三件事:返回的证书链里 CN/SAN 是否匹配域名、签发者是 Let's Encrypt 的 R 系中间证书、有效期起点是本次签发时间。SAN 不匹配是最常见的坑,通常说明签发时域名写错了或者旧证书没替换掉。
再确认续期任务真的在跑:手动触发一次续期的 dry-run,确认 DNS API 凭据还有效。凭据过期导致的续期失败,往往要等到证书到期前告警才发现,提前演练一次比事后翻日志划算得多。
两个小坑
CNAME 记录有 TTL,加完后等它生效再触发签发,否则 CA 查到的是空记录,直接失败且消耗速率限额。另外,一个 _acme-challenge 名字只能有一条 CNAME,多个服务共用同一个委托目标没问题,但别给同一个名字叠多条指向不同目标的 CNAME,解析结果会随机,验证时灵时不灵,排查起来相当折磨人。