为什么浏览器说证书没问题,curl 却报 unable to get local issuer certificate
很多"证书在浏览器里正常、脚本里却验证失败"的问题,根源是服务器漏发了中间证书。本文解释证书链的构成、为什么浏览器能"自愈"而命令行工具不能,以及如何确认和修复。
本文目录
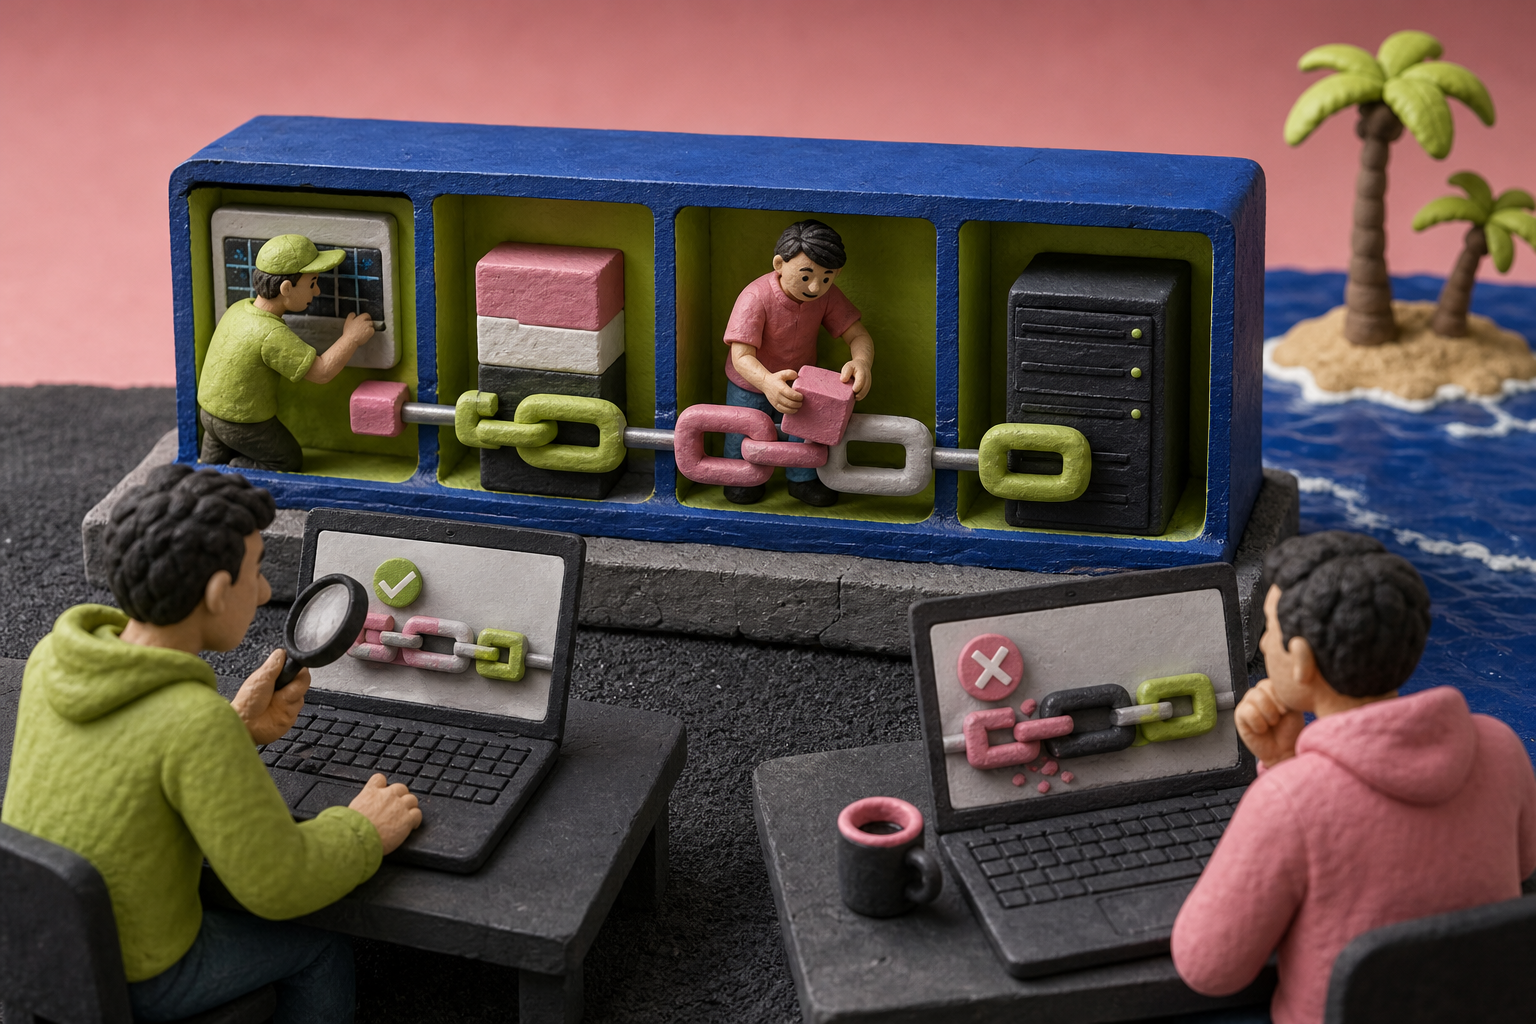
线上排查 HTTPS 问题时,经常遇到一种看似矛盾的现象:Chrome、Firefox 打开站点一切正常,小锁绿着;同一台服务器,curl、Java 应用或者监控探针却报 unable to get local issuer certificate 或 certificate verify failed。运维第一反应往往是"客户端环境有问题",但多数时候锅其实在服务端——证书链没发全。
证书链是怎么回事
你的服务器证书(叶子证书)不是根 CA 直接签的,而是由一层或多层中间 CA 签发的。TLS 握手时,服务器应该把自己这条链上的证书都发给客户端:叶子证书加上所有中间证书,根证书不用发——客户端信任库里本来就有。
客户端验证的过程,是从叶子证书出发,用中间证书一层层往上搭,直到碰到信任库里的某个根。中间少一环,链就断了。
为什么浏览器"看起来没事"
桌面浏览器有两个补救手段。一是缓存:用户之前访问过同一家 CA 签发的其他站点时,中间证书已经被缓存下来,再次遇到就直接用。二是 AIA Fetching:多数证书里带一个 Authority Information Access 扩展,写着中间证书的下载地址,Chrome 等浏览器会自己去取。
所以浏览器能悄悄把断掉的链补上,给你一个"一切正常"的假象。而 curl、OpenSSL、很多语言的 HTTP 库和绝大多数监控探针不做 AIA Fetching,也没有这种缓存习惯——它们只认服务器发过来的东西。链不完整,就是失败。
这就像一个只带了半张地图的向导:本地人知道怎么走,外地游客只能在路口干等。
什么时候会撞上这个问题
- 新装或更换证书时,只上传了
example.com.crt,没把 CA 给的中间证书(或chain.crt、fullchain.pem)拼进去。 - 续期后链变了。CA 更换中间证书并不少见,旧的链文件还躺在配置里。
- 移动端 App、IoT 设备、支付回调、API 对接方突然报证书错误,而你用浏览器测不出来——对方多半是不做 AIA Fetching 的客户端。
怎么确认和修
最直接的检查方法:
openssl s_client -connect example.com:443 -servername example.com看输出里的证书链段,理想情况是叶子证书后面跟着中间证书,Verify return code 为 0。如果只收到一张证书,基本就是链不完整。
修复方式是把中间证书拼到服务器证书文件里:叶子证书在前,中间证书按签发顺序跟在后面,然后让 Web 服务器加载这个合并后的文件。Nginx 的 ssl_certificate 指令直接接受这种拼接文件;Apache 类似。注意顺序别反,也别把根证书塞进去(无害但多余,有时还会引起个别客户端的警告)。
修完再用上面的命令复测一次,并顺便用非浏览器的客户端(curl、监控探针)验证——这次它们说了才算。
在 CertbotX 中实践
用 ACME 自动签发可以从源头减少这类问题:Let's Encrypt 等 CA 在签发时会一并给出完整链,自动化工具一般直接写入 fullchain 文件。在 CertbotX 中,证书通过 ACME 自动签发并在到期前重新签发,随后自动部署到 Agent、EdgeOne 或 CDN;部署记录可供审计,出现链相关告警时能回溯是哪个版本、什么时候部署上去的。这对多台服务器、链配置容易漂移的环境尤其有用——手工拷贝证书的次数越少,漏拼中间证书的机会也越少。
---
参考核验: