Nginx 配置里那两行 ssl_stapling 到底在干嘛:聊聊 OCSP Stapling
很多人照抄 nginx 模板时开了 OCSP Stapling,却不知道它解决的是什么问题:客户端实时向 CA 查询证书吊销状态既慢又暴露隐私,而 stapling 让服务器自己备好"未吊销证明"。本文讲清它的原理、何时会遇到、怎么验证是否生效,以及它管不到的边界。
本文目录
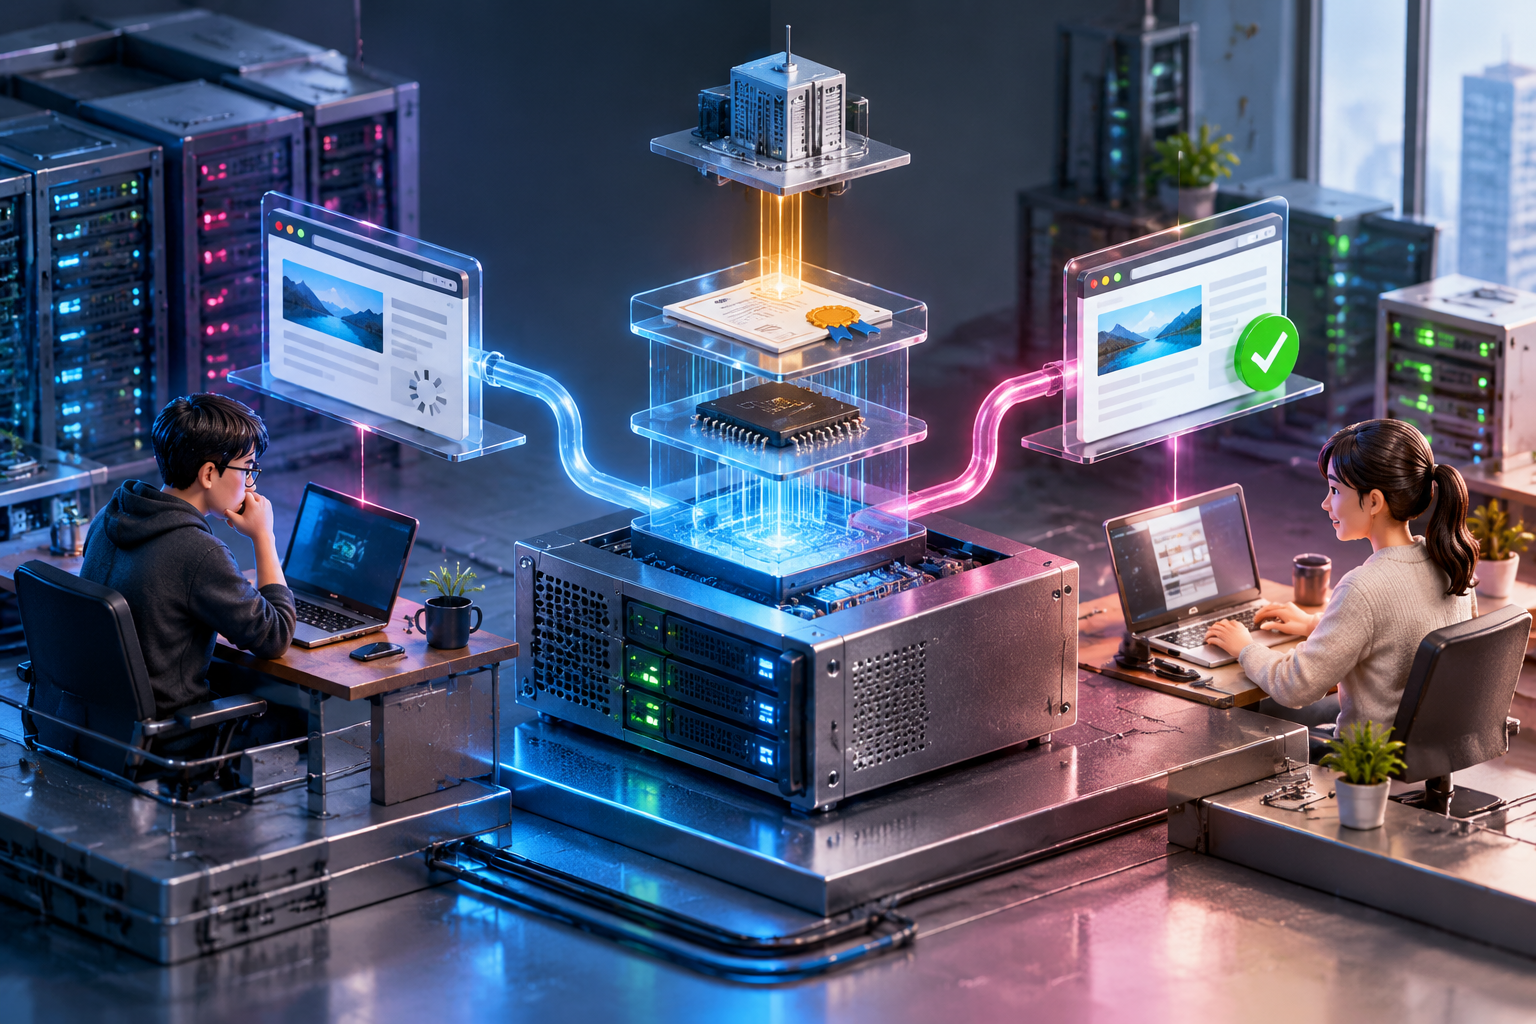
排查 TLS 问题时偶尔会碰到一个看起来有点奇怪的报错,比如 Firefox 提示 MOZILLA_PKIX_ERROR_OCSP_RESPONSE_FOR_CERT_MISSING,或者有人照抄网上教程,在 nginx 里加上 ssl_stapling on; 之后报错消失了,但没人说得清这两行配置到底做了什么。这就引出一个容易混淆的概念:OCSP Stapling。
先说 OCSP:客户端怎么知道证书没被吊销
证书签发之后,有效期还没过,但私钥泄露了,CA 会把这张证书吊销。问题来了:客户端拿到一张"还在有效期内"的证书,怎么知道它是不是已经被吊销了?
早期答案是 CRL,一份定期更新的吊销名单,客户端下载下来自己查。名单越来越长之后,这条路就废了。后来的方案是 OCSP:证书里带一个 CA 的查询地址(AIA 扩展里的 OCSP URL),客户端握手时顺便去问一下"这张证书还好吗",CA 回一个签名过的状态。
这个方案有两个毛病:
- 慢。握手之外多了一次到 CA 的往返,CA 的 OCSP 服务慢或者不可达,页面就跟着卡。
- 泄露隐私。你访问了哪个站,CA 都知道——等于每次上网都向证书颁发机构汇报行踪。
Stapling 做的事:让服务器自己备好证明
OCSP Stapling(RFC 6066 / RFC 6961)的思路很简单:既然每次握手都要证明"没被吊销",那就让服务器定期去 CA 那里拿一份带签名的 OCSP 响应,缓存起来,握手时连同证书一起发给客户端。
客户端收到的是 CA 签名的状态证明,可以离线验证真伪,不用自己再去问 CA。三个问题一并解决:少一次外部请求、CA 看不到访客、CA 的 OCSP 服务短暂抽风时也不影响握手。
在 nginx 里,这就是那两行经典配置:
ssl_stapling on;
ssl_stapling_verify on;
ssl_stapling_verify on; 表示 nginx 去 CA 取 OCSP 响应时,也要验证这条响应的签名链,防止拿到伪造的状态。注意一个常见小坑:nginx 取 OCSP 响应需要解析 CA 的域名,如果你的 resolver 没配好或 DNS 暂时不可达,stapling 会静默失败——握手照样成功,只是不带 staple。
什么时候会真正遇到它
平时你可能完全无感,但有几种场景它会冒出来:
Firefox 的 must-staple 报错。如果证书带 must-staple 扩展(签证书时可以要求 CA 加上),意思是"这张证书必须附带有效的 OCSP 状态,否则拒绝连接"。服务器没开 stapling,或者 stapling 缓存过期,Firefox 会直接报错,而不是悄悄放行。这类证书比较激进,签之前要确认自己的部署链路能稳定提供 staple。
性能敏感的握手优化。移动端网络环境下,客户端自己做 OCSP 查询可能多花几百毫秒,开启 stapling 等于把这一步挪到服务器侧批量完成。
排查时确认状态。可以用 openssl s_client -connect example.com:443 -status 看服务器返回里有没有 OCSP Response Status: successful。如果显示 no response sent,要么没开 stapling,要么像上面说的 resolver 出了问题,要么刚 reload 完 nginx 还没去预取——nginx 是第一次握手后才去取 OCSP 响应的,所以 reload 后立刻测试可能看到空。
它的边界
Stapling 只解决"吊销状态的传递效率",不解决别的:
- 它和证书链是否完整是两回事。中间证书漏发照样会让部分客户端握手失败,stapling 帮不上忙。
- 主流 CA 对短期证书的吊销支持本来就在收缩,Let's Encrypt 已宣布逐步停止 OCSP 服务(具体时间点以其官方公告为准,建议核验),短证书时代"没过期就当有效"会成为常态,stapling 的重要性也在下降。
ssl_stapling_verify on;要求 nginx 能构建到签发 CA 的完整链,通常需要ssl_trusted_certificate指向包含中间证书的文件。
所以如果你只是想让 HTTPS 正常工作,stapling 不是必配项;但如果哪天报错信息里出现 OCSP 字样,或者你在评估要不要用 must-staple 证书,希望这篇能让你少走半小时弯路。
参考资料: