泛域名证书续期总卡在 DNS-01?把验证权用 CNAME 关进小房间
面向会用 ACME 但被泛域名、多入口和 DNS 凭证权限拖住的运维:说明为什么 HTTP-01 在 CDN/多节点场景易误判,给出用 _acme-challenge CNAME 委托收敛 DNS 权限、分离签发与部署、保留回滚和审计的处理路径。
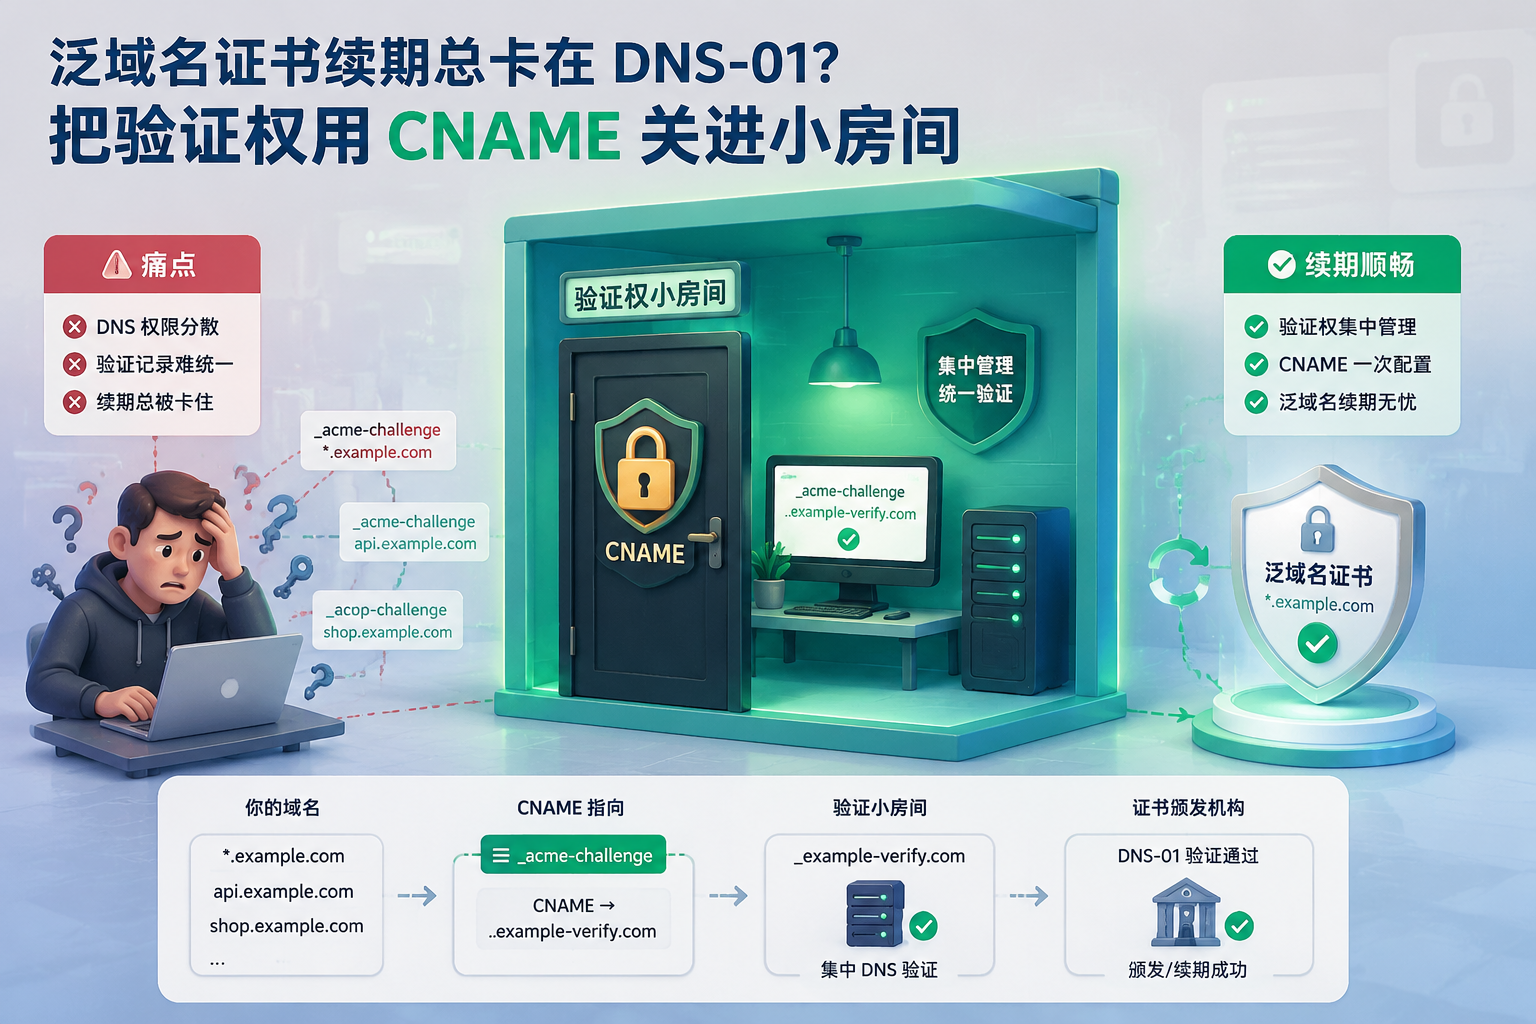
线上最常见的错觉是:任务面板写着“续期成功”,边缘节点却还在用旧证书,或者更糟,新证书拿到了但只推到了一半入口。排查时大家容易先盯 ACME 限流、CA 抖动、时钟偏移,最后发现根因很土:负责自动化的机器拿着主域 DNS 的高权限 Key。某天 DNS 凭证轮换、权限收紧、子域被接管,续期就从“自动”变成“随机”。
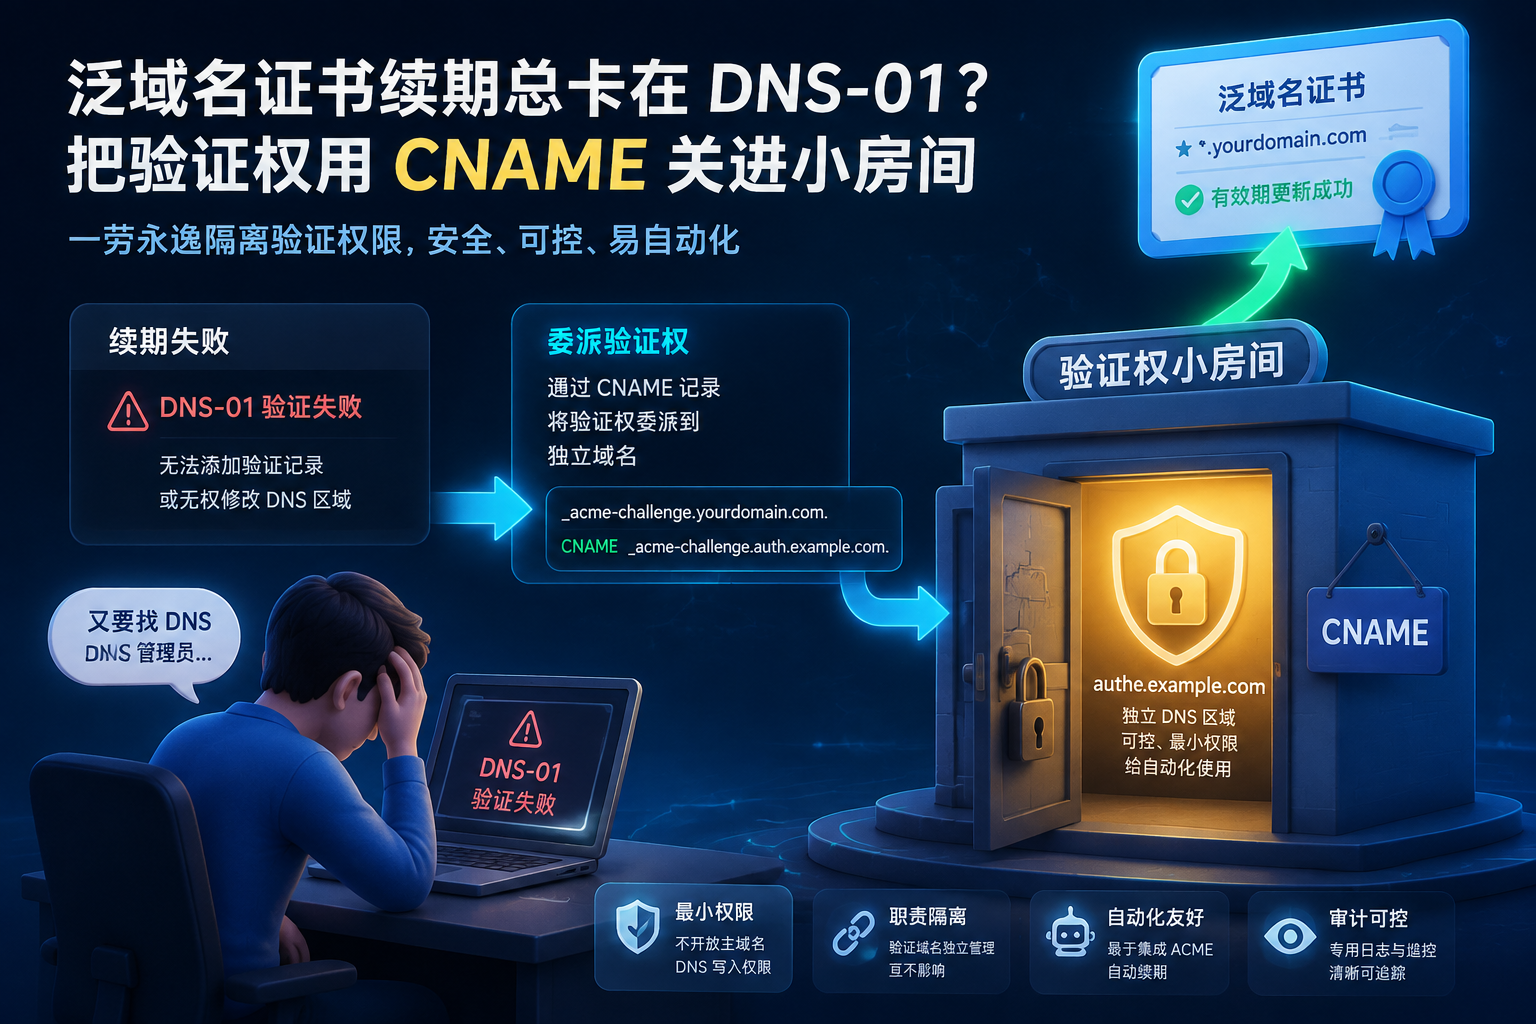
泛域名证书基本绕不开 DNS-01。* .example.com 这种 identifier 没法靠 HTTP-01 证明,RFC 8555 也把 dns-01 的核心动作说得很直白:CA 让你在某条 _acme-challenge 名下放 TXT,证明你控制该域名的 DNS。问题在于,很多自动化把这个“能改一条 TXT”的能力,误升级成“能改整个区”。这就像为了收快递,把小区门禁、单元门和家里钥匙都给了快递员。
处理路径建议按授权面收拢,而不是按报错猜 CA 心情。
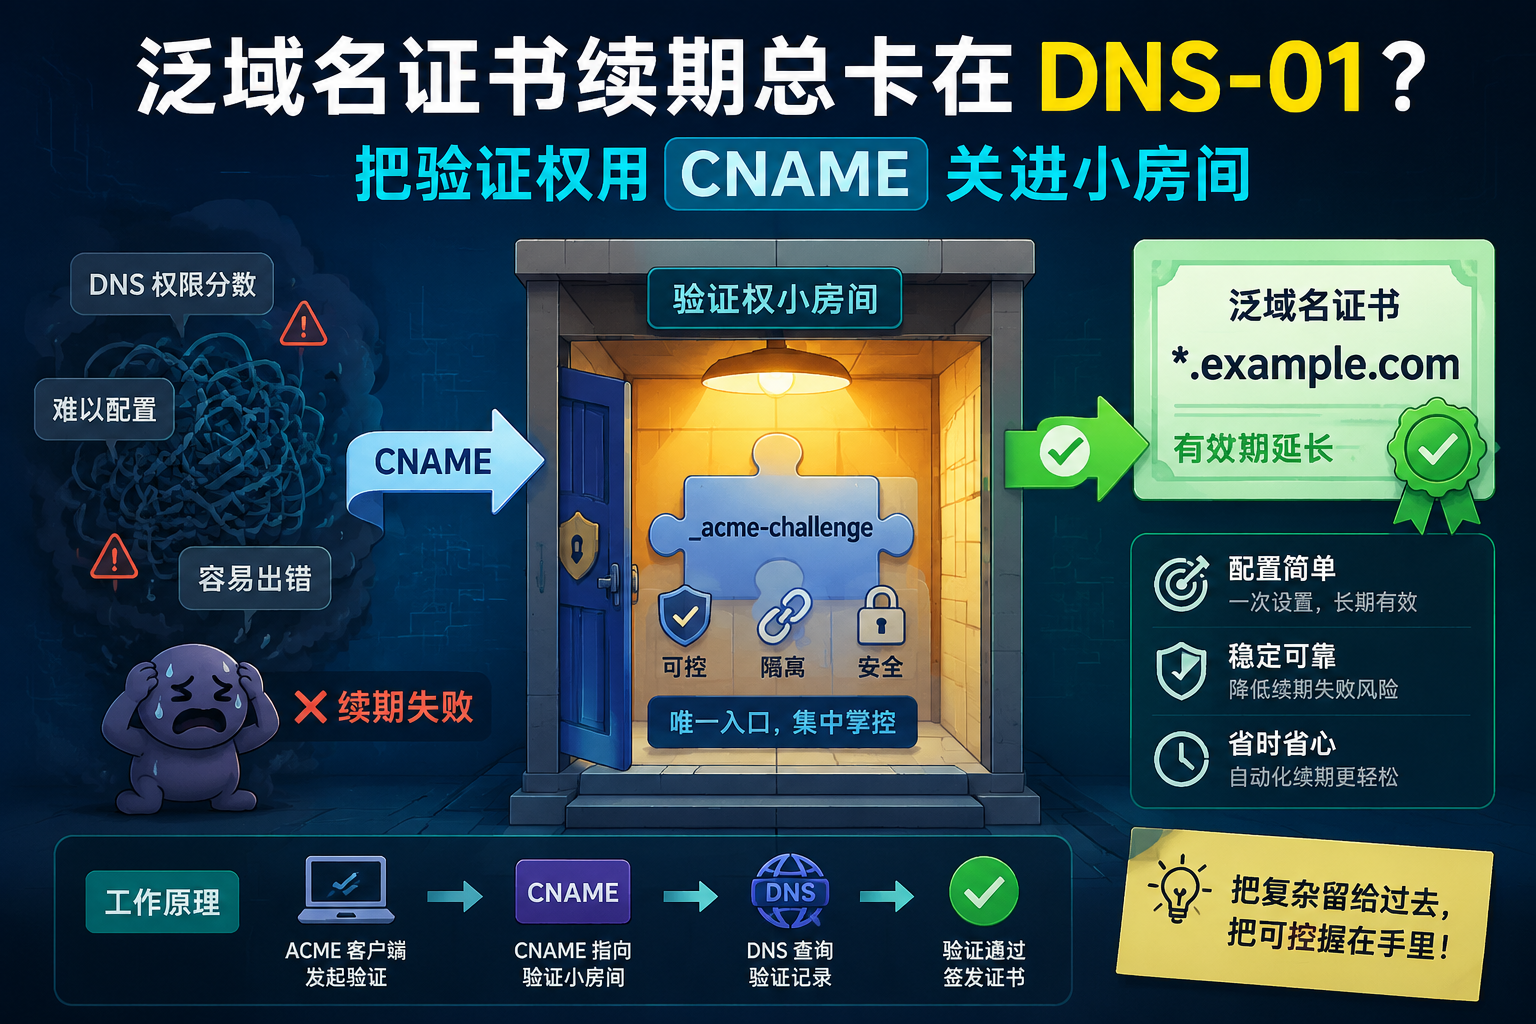
先确认你是不是真的需要 DNS-01。单台 nginx、入口固定、80/443 可直达源站的站点,HTTP-01 通常更省;但只要有泛域名、多 CDN/边缘入口、灰度发布、HTTP 被强制跳转或回源路径复杂,HTTP-01 的“看起来能过”会在某个节点上突然变脸。判断依据很简单:证书 SAN 里是否含 *.,流量是否经过多入口,请求验证时是否一定能落到执行签发的那台机器。三项里中两项,就别跟 HTTP-01 较劲。
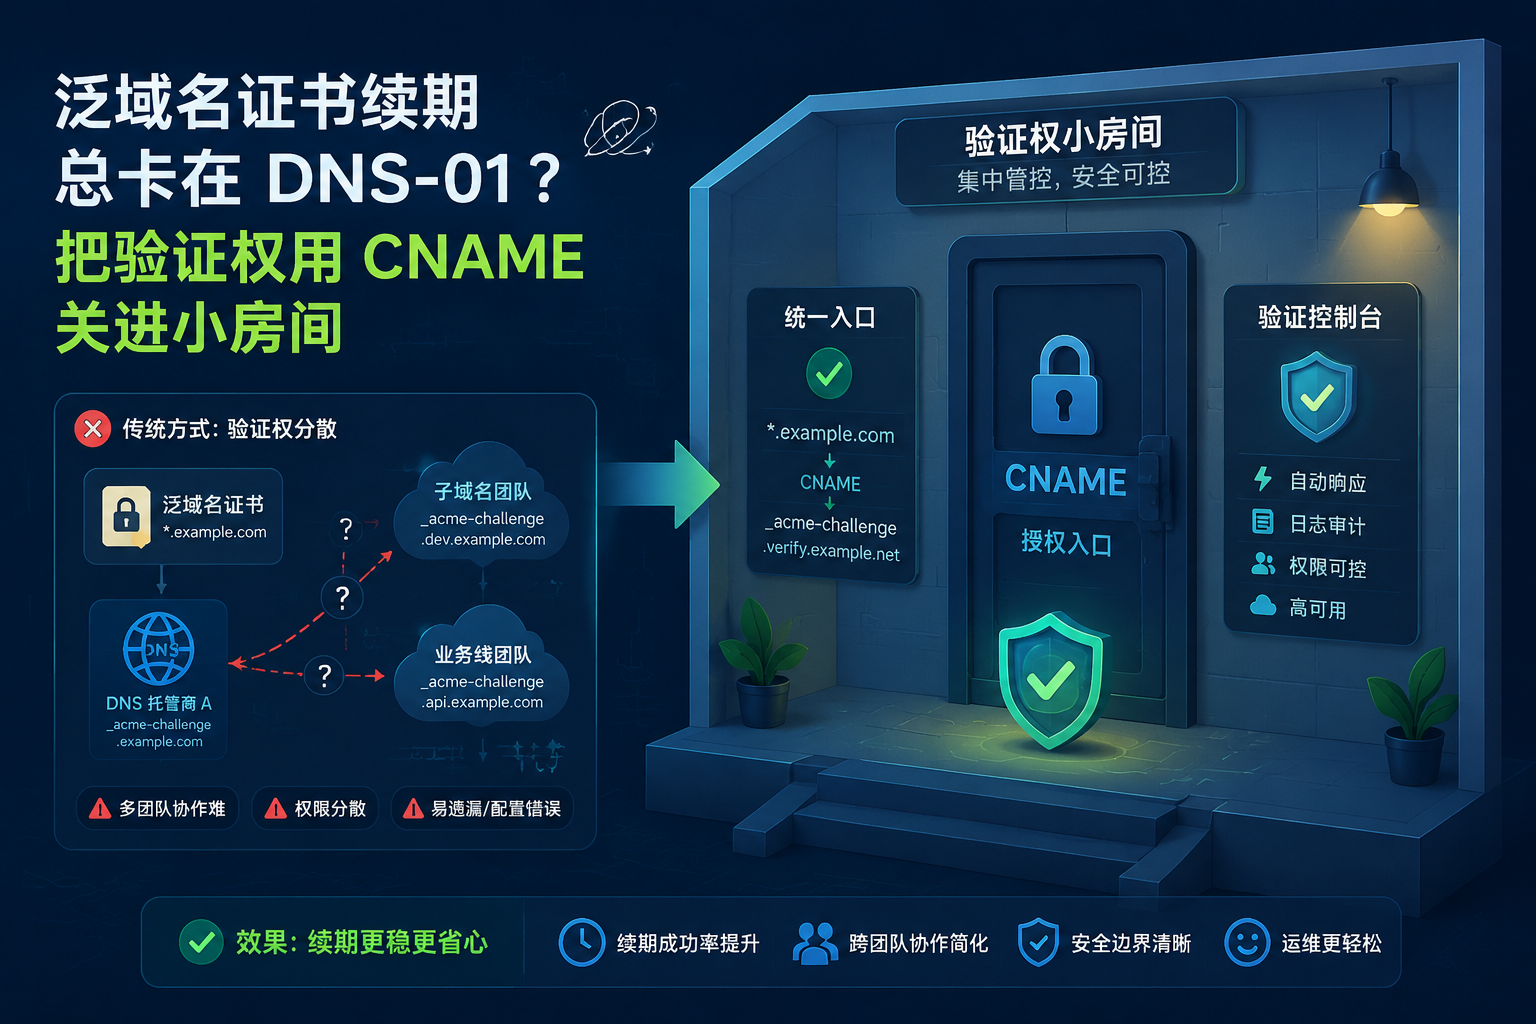
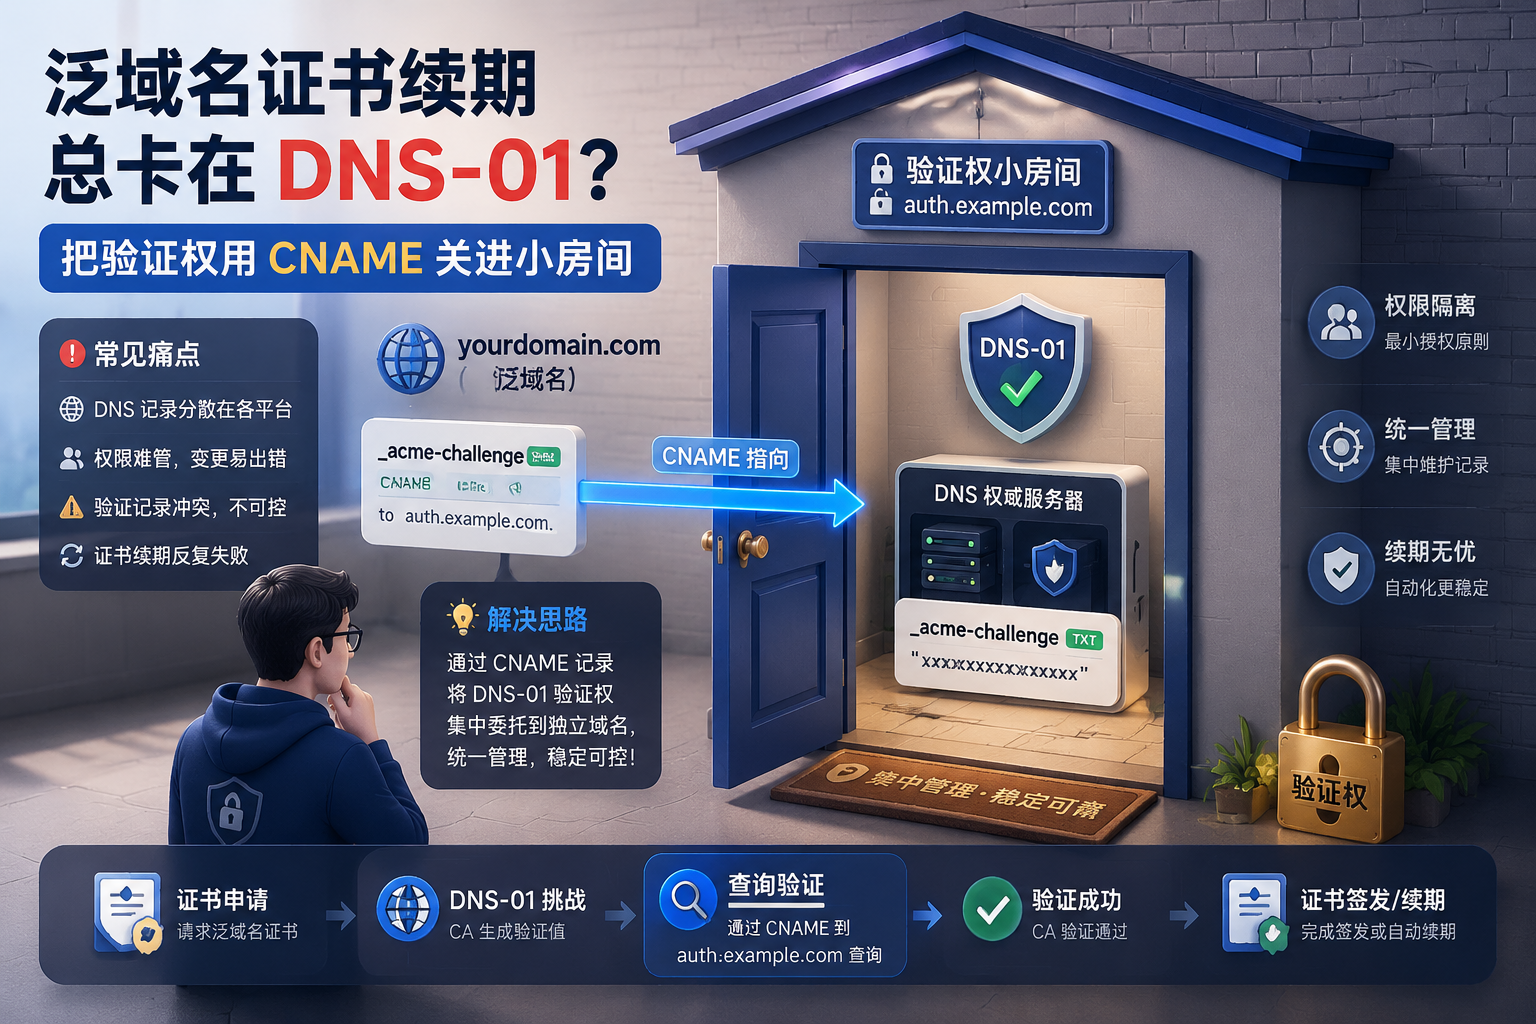
然后把 DNS-01 的验证记录委托出去。核心做法不是换一家 DNS,而是在主域只放一条静态 CNAME:_acme-challenge.example.com 指向一个专门用于 ACME 验证的域或子区,例如由独立 DNS 账户、独立 zone 或专用验证服务托管的目标名。主域区里不需要频繁写入 TXT,自动化凭证也只对那个验证目标有最小写权限。这样即使签发机被薅了,攻击面也不该等于“可改写整个主域 DNS”。
有两个坑要提前躲开。第一,同一 owner name 下 CNAME 是独占的,_acme-challenge.example.com 一旦 CNAME 到验证域,就别再指望它同时挂别的 TXT;续期时看到“TXT 已存在但值不对”,多半是旧流程在同名记录上硬写。第二,委托目标别放在签发机自己写的单点脚本后面,否则 DNS 委托做成了,可用性还是系在一台会重启的虚拟机上。DNS 传播也别用玄学等法:生效确认以权威服务器应答为准,缓存 TTL 低一点有帮助,但低 TTL 治不了指向错误。
签发、部署、回滚要当成三件事。签发只产出证书、链和透明可读的元数据;部署按目标分组执行,Agent、边缘或 CDN 各自有先后;每个目标保留上一版可用证书,别在同一秒把所有入口切到新证书。验证时不只看“文件存在”,要看握手结果里 SAN 是否同时覆盖裸域和泛域、中间链是否完整、CDN 边缘与回源是否一致。泛域名证书有个常见误会:*.example.com 不自动等于 example.com,两者要一起进 SAN,否则裸域用户会在某个入口收到“证书名称不匹配”,而你还以为通配符已经包场。
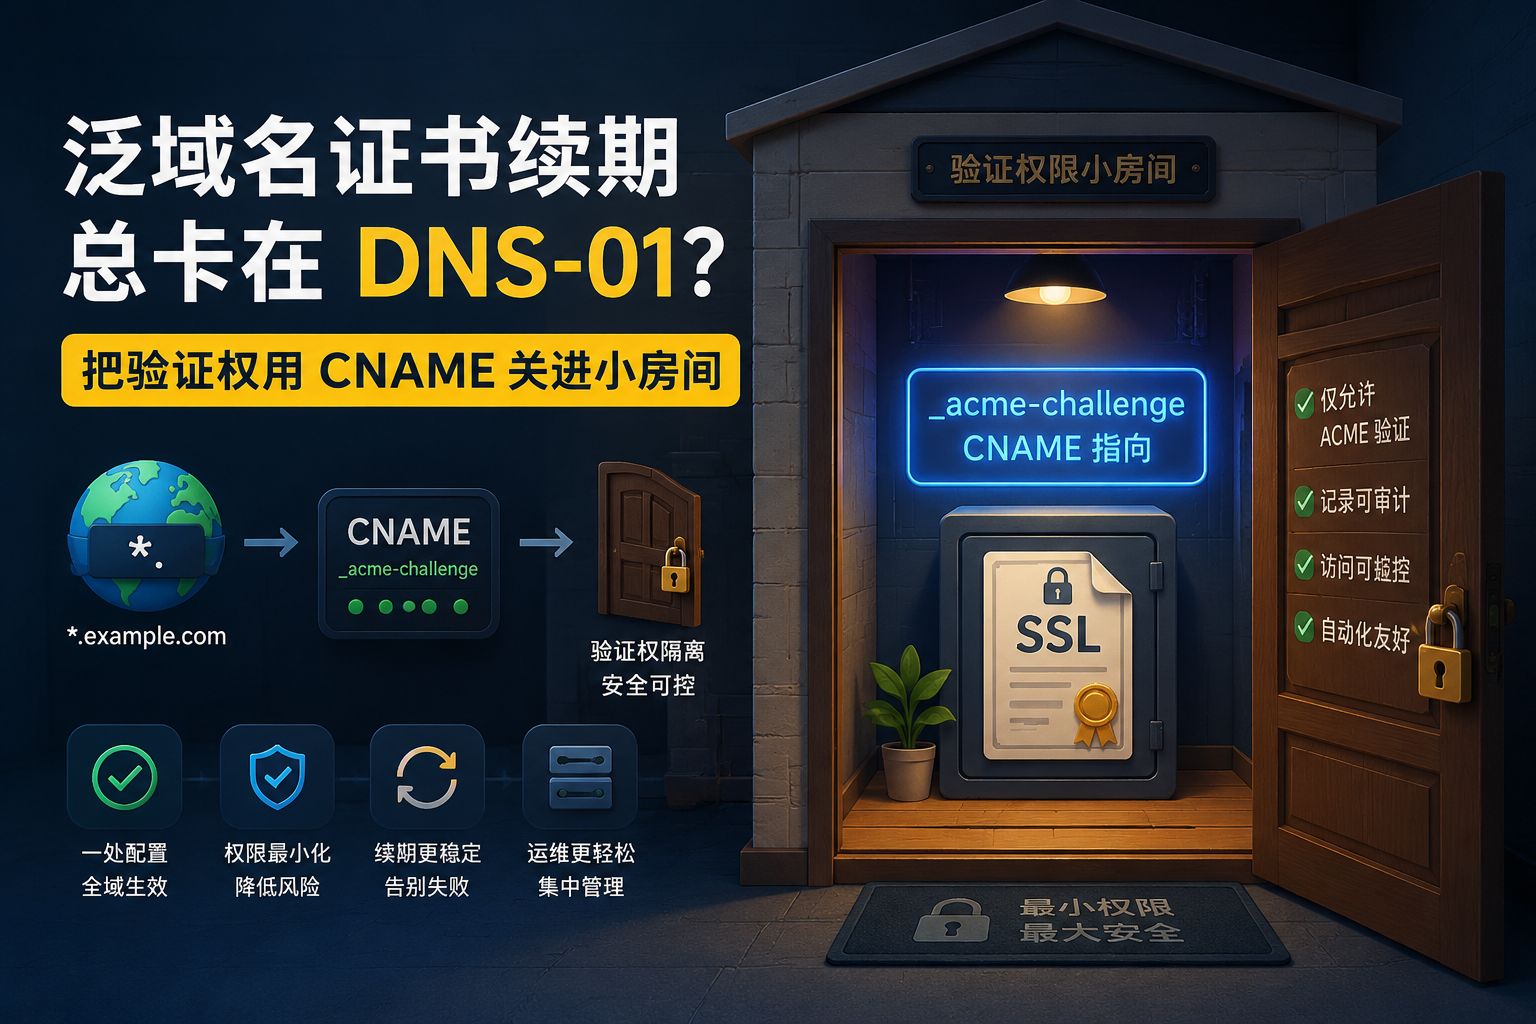
在 CertbotX 中实践时,可以把这套边界落成固定动作:DNS-01 通过 CNAME 委托到受控验证域,避免把主域 DNS 高权限交给签发节点;ACME 自动签发与到期前重新签发跑在同一套标识下,证书产物再按目标自动部署到 Agent、EdgeOne 或 CDN;每次签发、推送和失败回滚都进入部署记录与审计,方便事后回答“哪个入口、哪张证书、哪次任务换的”。它不替你决定 SAN 该不该包含裸域,也不该替你证明 DNS 权限已经最小化;这两件事仍要人工把关。
最后留一条可操作口径:发现续期异常时,先问“这次失败发生在证明控制权,还是发生在部署一致性”。前者查 _acme-challenge 的 CNAME、TXT 值、