ACME 续期明明成功了,浏览器却还在报证书过期——多半是少了 reload 这一步
很多线上证书过期告警并非续期失败,而是新证书落盘后没有触发服务重载。本文拆解这个常见断点,讲清如何判断、补救,以及怎样让部署环节可验证、可审计。
本文目录
凌晨两点收到告警:域名证书还有 10 天到期。登上去一看,证书目录里躺着的新证书有效期明明到三个月后,Let's Encrypt 的续期日志也干干净净地写着 success。那告警从哪来的?
浏览器给的答案很简单:它拿到的是旧证书。也就是说,续期成功了,但服务没换上。
断点在哪
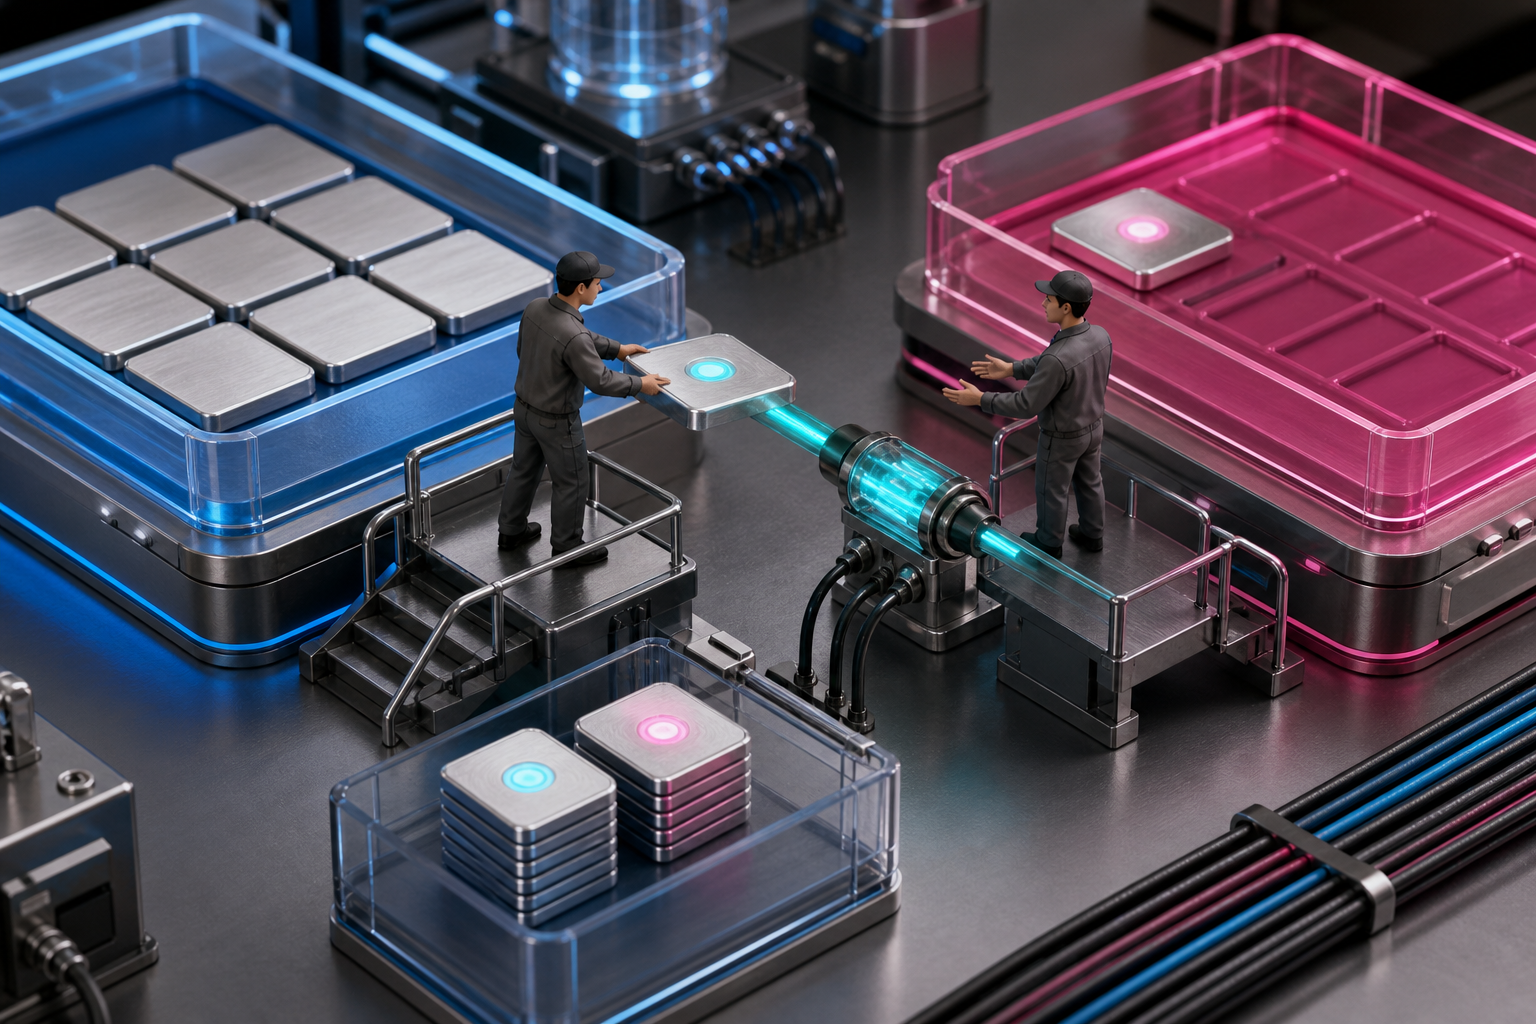
ACME 客户端干的事,本质上只是「向 CA 证明你对域名的控制权,然后把签发的证书文件写进磁盘」。它不负责让 nginx、HAProxy 或你的应用进程去读新文件。进程启动时加载一次证书到内存,之后磁盘文件换了,它根本不知道。
所以一条完整的证书链路是:续期 → 文件落盘 → 通知服务重载(reload)→ 新证书进入 TLS 握手。多数人只验证了第一段。
判断方法很直接:
# 磁盘上的证书
openssl x509 -in /etc/letsencrypt/live/example.com/fullchain.pem -noout -dates

# 服务实际在用的证书
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null \
  | openssl x509 -noout -dates
两个 notAfter 对不上,就是没 reload。注意 s_client 里要带 -servername,多站点共用 IP 时 SNI 不对会拿到默认站点的证书,容易把人带到沟里。
几个容易踩的小坑
reload 不等于 restart。 对 nginx 来说 nginx -s reload 或 systemctl reload nginx 是平滑的,老连接不受影响,别为了换证书搞 full restart,那是在给证书续期附带一次小抖动。但也有些嵌入式组件或自研网关不支持热加载,只能重启或走 API,这类要提前在文档里写清楚,别等告警才发现。
钩子没配,或者配了没跑。 用 systemd timer 触发续期的环境很常见,但 renew 钩子(deploy hook / --post-hook)经常漏配,或者钩子脚本里引用的服务名在某次重构后改了,钩子静默失败。ACME 客户端一般不认为「钩子失败」算续期失败,日志里不细看就发现不了。
监控看的是错的指标。 只看「续期任务 exit code = 0」会漏掉这一类故障。外部探测实际握手中返回的证书有效期,才是闭环的验证。
在 CertbotX 中实践
这类断点恰好是 CertbotX 想消掉的:ACME 自动签发后,证书可以直接部署到 Agent 管理的节点或 CDN(包括 EdgeOne),部署动作由平台完成并记录,不依赖手写 shell 钩子——钩子脚本悄悄坏掉这种事故形态就少了一个藏身之处。配合 DNS-01 的 CNAME 委托做域名验证,内网域名也能走同一套流程。每次签发和部署都有记录可审计,排查「到底哪一步没执行」时不用翻散落在各台机器上的 crontab 和日志。
处置建议
如果线上已经中招:先确认新证书文件完整(fullchain 别漏了中间证书),然后 reload,再立刻用上面的 s_client 命令核对。事后要做两件事:把「探测端证书有效期」加进监控,把续期钩子的执行结果也纳入告警。前者保证最终状态正确,后者帮你提前发现链路断裂。
说到底,证书过期事故里真正因为 CA 或续期流程失败的比例并不高,大头是部署环节的静默失败。证书系统里最容易撒谎的角色,往往是你自己写的那个钩子脚本。